Banken & verzekeraars
Aantoonbare uitwisseling met derden
Lever bewijs onder DORA, NIS2 en AMLR. Wissel gevoelige documenten uit met leveranciers, cliënten en partners, en leg elke stap vast als secure evidence.
Herkenbaar?
Waar de bewijslast knelt
Derdenrisico zonder spoor
Voor TPRM moet u aantonen welke informatie u met welke partij deelde. E-mail geeft dat overzicht niet.
Geen regie na het delen
Na afloop van een contract staan uw documenten nog bij de derde partij. Intrekken kan niet.
Versnipperde tools
Elke afdeling gebruikt een eigen deeltool. Een centrale audit trail ontbreekt.
De aanpak
Eén laag voor uitwisseling met derden
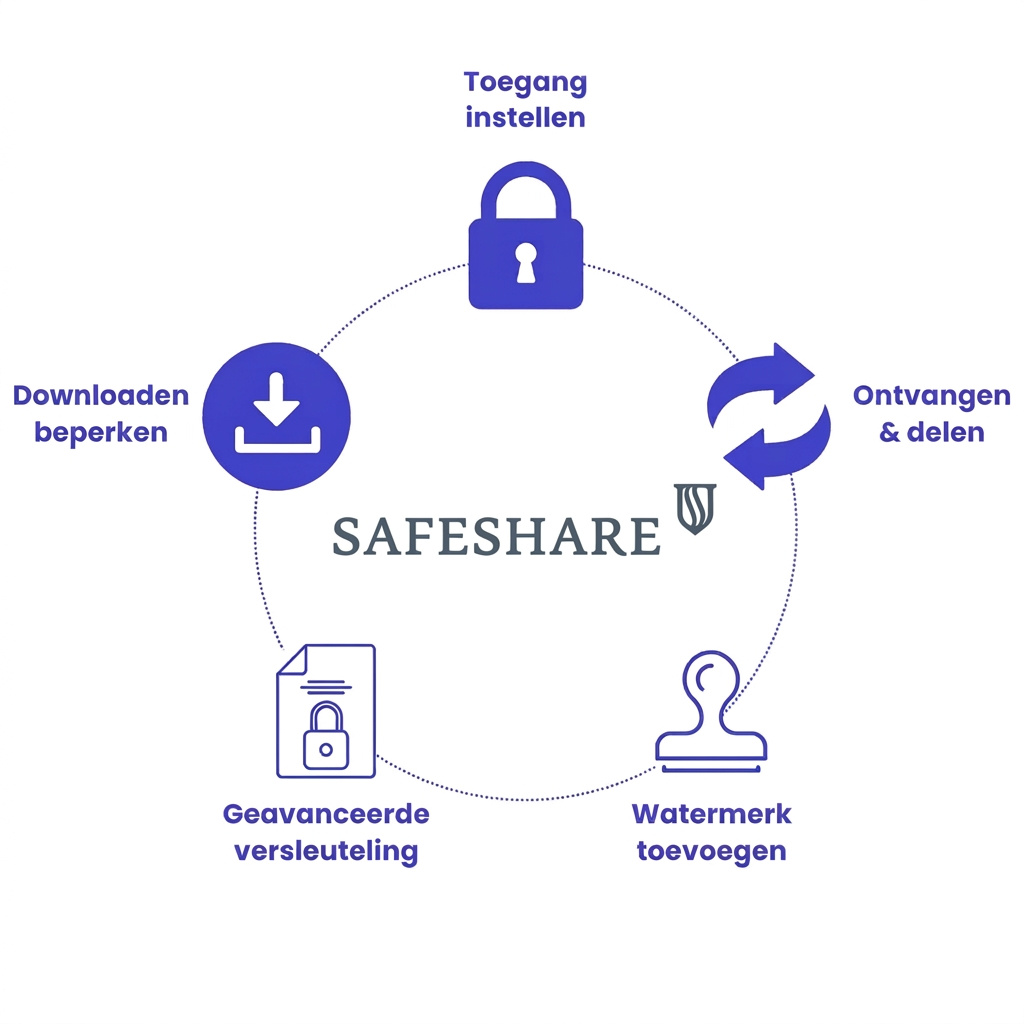
SafeShare centraliseert opvragen, delen en verzenden, met regie en bewijs bij elke stap.
- 1
Secure evidence voor TPRM
Vraag due-diligencestukken op bij leveranciers en leg beoordeling en goedkeuring vast.
- 2
Regie na het delen
Pas rechten aan of trek ze direct in, ook nadat een derde toegang heeft gekregen.
- 3
Integratie met uw IT
Koppel via de API en de Microsoft 365-integratie met bestaande systemen.
Relevante functionaliteit
Volledige audit trail
Verzonden, geopend, gedownload: alles vastgelegd.
Rollen en rechten
Toegang per partij en per document.
Datarooms
Gestructureerd delen bij due diligence en audits.
Geverifieerde verzending
Voor betaalinstructies en IBAN-mutaties.
Watermerken
Gedeelde documenten herleidbaar naar de ontvanger.
API en koppelingen
Aansluiten op bestaande IT-systemen.
Regelgeving
Regelgeving die meeloopt
- DORA
- Aantoonbare beheersing van ICT-derdenrisico en uitwisseling met derden.
- NIS2 / Cyberbeveiligingswet
- Beveiligde informatie-uitwisseling met vastgelegd toegangsbeheer.
- AMLR
- Cliëntenonderzoek en bewaarplicht met een sluitende audit trail.
- ISO 27001 en AVG
- SafeShare is ISO 27001-gecertificeerd en gehost in Nederland.
Use case
Use case: due diligence bij een nieuwe leverancier
- 1
Uw inkoopteam maakt een informatieverzoek met het template 'ICT-leverancier'.
- 2
De leverancier uploadt certificaten, pentestrapporten en contracten via een beveiligde link.
- 3
Risk management beoordeelt elk stuk en keurt het goed.
- 4
U deelt het beleid van uw organisatie in een dataroom, met watermerk.
- 5
Na afloop trekt u de toegang in. De audit trail dient als bewijs voor uw TPRM-dossier.
Veelgestelde vragen
Zie het werken in uw keten
In een demo laten we zien hoe SafeShare uw bewijslast onder DORA, NIS2 en AMLR ondersteunt.